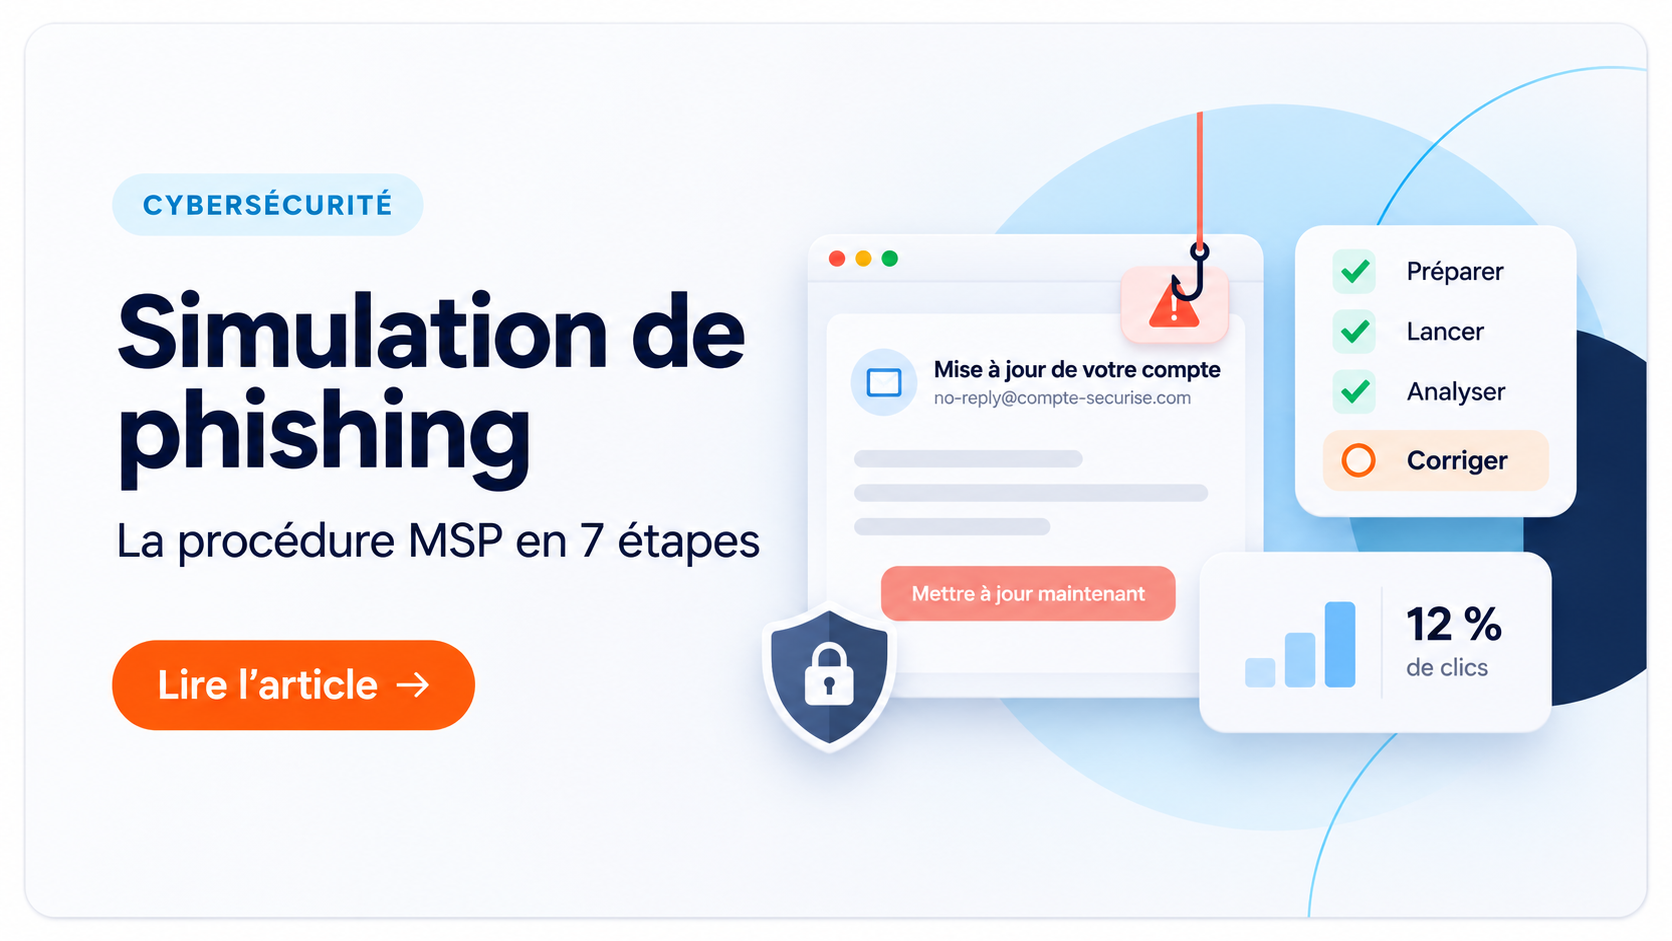
Une simulation de phishing consiste à reproduire une tentative d'hameçonnage dans un cadre autorisé pour observer les réactions des collaborateurs et renforcer leurs réflexes de sécurité. Pour un prestataire de services managés (MSP), cet exercice permet de repérer certaines difficultés face aux messages frauduleux et d'adapter les actions de formation.
Mais envoyer de faux mails de phishing ne suffit pas. Une campagne mal préparée peut fausser les résultats, perturber le support informatique ou créer un sentiment de surveillance chez les salariés. À l'inverse, une mise en situation bien encadrée aide à comprendre pourquoi certains messages inspirent confiance et comment améliorer leur signalement.
Tout repose sur la méthode : définir les objectifs, obtenir l'accord du client, construire des scénarios réalistes sans collecter de secrets, tester la configuration et organiser un débriefing non punitif.
Pour automatiser ces exercices et associer les résultats à des formations ciblées, usecure accompagne les MSP dans la simulation de phishing et la sensibilisation des utilisateurs.
En résumé
- Une campagne de phishing simulé nécessite une autorisation explicite du client, un périmètre défini et des responsabilités documentées.
- Les scénarios doivent reproduire des techniques d'ingénierie sociale sans chercher à obtenir des informations sensibles réelles.
- Un test pilote permet de contrôler les envois, les liens, le suivi des interactions et les éventuels effets sur la messagerie.
- Le débriefing privilégie l'apprentissage collectif plutôt que la désignation des personnes ayant cliqué.
- Le taux de clic, le taux de signalement et les autres indicateurs doivent être interprétés selon le scénario, le public et les conditions techniques.
1. Définir les objectifs de la campagne de phishing simulé
Avant de sélectionner un modèle d'email, posez une question simple : quel comportement souhaitez-vous observer ?
Reconnaître une demande inhabituelle, vérifier un lien, signaler un message suspect ou demander confirmation par un autre canal sont des réflexes différents. Une seule campagne ne peut pas tous les évaluer avec la même précision.
Le choix de l'objectif détermine donc le scénario, la population concernée et les indicateurs à retenir.
Une première opération peut servir d'état des lieux. Les campagnes suivantes permettront éventuellement d'observer des évolutions, à condition de tenir compte des différences entre les exercices.
Ne cherchez pas à mesurer artificiellement un niveau global de sécurité. Une simulation renseigne sur des comportements précis, dans un contexte donné.
Pour un MSP, l'intérêt est surtout de transformer ces observations en actions concrètes : rappel des procédures, formation supplémentaire ou amélioration du dispositif de signalement.
2. Obtenir l'autorisation du client et délimiter le périmètre
Une campagne de simulation ne doit jamais être déclenchée sans accord préalable.
Le responsable habilité chez le client doit valider les objectifs, les personnes concernées, les dates et les conditions de réalisation. Cette autorisation gagne à être formalisée dans une fiche de cadrage accessible aux interlocuteurs désignés.
Choisir la population concernée
Faut-il tester toute l'entreprise ou commencer par un service ?
Tout dépend de l'objectif. Une mise en situation portant sur une fausse facture peut concerner les équipes comptables. Un message de partage documentaire conviendra davantage à une population transversale.
Évitez cependant de sélectionner uniquement les collaborateurs ayant déjà commis une erreur. Une telle approche risque de transformer un exercice pédagogique en dispositif de surveillance individuelle.
Le périmètre doit également préciser les exclusions : comptes techniques, boîtes partagées, prestataires externes ou personnes qui ne doivent pas participer.
Encadrer les canaux et les données
L'email professionnel constitue le canal le plus courant, mais d'autres supports peuvent être envisagés si le client les autorise explicitement.
La fiche de cadrage doit préciser :
- Les objectifs, les destinataires et les exclusions.
- Les canaux autorisés et les plages d'envoi.
- Le scénario retenu et ses limites.
- Les données enregistrées, leur durée de conservation et leurs destinataires.
- Les responsables de la campagne et les conditions d'arrêt.
- Les modalités d'information et de restitution aux collaborateurs.
Le MSP doit aussi distinguer l'autorisation technique du client de ses obligations envers les salariés.
La CNIL rappelle l'importance d'informer et de former les utilisateurs aux risques de sécurité, notamment aux attaques par ingénierie sociale. Les modalités d'information et de traitement des données d'une campagne doivent être examinées avec les interlocuteurs compétents du client.
Livrable de cette étape : une fiche de cadrage validée avant tout envoi.
3. Construire des scénarios réalistes sans collecter de secrets
Un bon scénario ne cherche pas à piéger le maximum de personnes. Il reproduit une situation plausible pour observer les réflexes des destinataires.
Une notification de partage documentaire, une demande de consultation de facture ou un message lié à un outil professionnel peuvent constituer des supports adaptés.
L'essentiel est de choisir un contexte crédible sans provoquer de panique ni perturber l'activité.
Reproduire les mécanismes d'ingénierie sociale
Les attaques de phishing exploitent souvent l'urgence, l'autorité apparente ou la curiosité. Leur objectif peut être d'obtenir des informations confidentielles, d'inciter une personne à divulguer des informations de connexion ou de l'amener vers un site frauduleux.
Dans une campagne pédagogique, ces mécanismes peuvent être représentés sans reproduire leurs conséquences dangereuses.
Par exemple, une fausse notification documentaire peut inviter à ouvrir un lien. Celui-ci mène alors vers une page contrôlée, et non vers un formulaire recueillant de véritables identifiants.
Les techniques de spear phishing reposent sur une personnalisation plus poussée des messages. Si le MSP s'en inspire, il doit limiter les informations utilisées au strict nécessaire et éviter les données personnelles sensibles.
Les fausses annonces de licenciement, les urgences médicales ou les menaces disciplinaires sont également à écarter. Leur potentiel de stress dépasse l'intérêt pédagogique de l'exercice.
Exemple de mail de phishing simulé
Objet : Un document partagé attend votre consultation
Bonjour,
Un nouveau document a été mis à votre disposition dans l'espace de partage de l'équipe.
Vous pouvez le consulter depuis le lien ci-dessous.
Service documentaire
Dans cet exemple, le lien mène exclusivement vers une page de simulation maîtrisée par le prestataire. Aucun mot de passe, code MFA ou numéro de carte bancaire n'est demandé.
Une page pédagogique peut ensuite expliquer les indices qui méritaient une vérification : identité de l'expéditeur, destination du lien, contexte de la demande ou formulation du message.
Il n'est pas nécessaire de collecter des secrets réels pour comprendre qu'un utilisateur a tenté d'accéder à une fausse page de connexion. Une interaction sans saisie d'identifiants suffit à documenter ce comportement.
Adapter le scénario au canal utilisé
Un email contenant un lien et un message présentant un QR code ne sollicitent pas exactement les mêmes réflexes.
Le phishing par QR code peut notamment conduire le destinataire à utiliser son smartphone, où l'adresse de destination n'est pas toujours aussi visible que sur ordinateur.
Cette variante nécessite un scénario et des contrôles adaptés. Elle ne doit pas être ajoutée automatiquement à une première campagne si l'objectif porte uniquement sur les liens contenus dans les emails.
4. Configurer la simulation de phishing avec usecure
Une fois le scénario approuvé, place à la préparation technique.
Le MSP doit s'assurer que les messages atteindront uniquement les destinataires autorisés, que les liens fonctionneront et que les événements enregistrés correspondront aux comportements recherchés.
Préparer les tests de phishing avec uPhish
La plateforme usecure comprend notamment uPhish, dédié aux campagnes de phishing simulé, et uLearn, consacré à la formation des utilisateurs.
Avec uPhish, le prestataire peut utiliser des modèles d'emails, personnaliser ses exercices, planifier les envois et consulter les interactions enregistrées.
La documentation officielle uPhish présente notamment le suivi des ouvertures, des clics et des interactions ainsi que les possibilités d'association avec des modules de formation.
Le MSP conserve toutefois la responsabilité du cadrage : un modèle prêt à l'emploi ne signifie pas qu'il convient automatiquement au contexte du client.
Contrôler les paramètres avant l'envoi
Plusieurs vérifications sont indispensables.
Les outils de sécurité email peuvent analyser automatiquement les liens ou bloquer certains messages. Sans vérification préalable, le prestataire risque de confondre les actions d'un logiciel avec celles d'un collaborateur.
Toute exception technique nécessaire au test doit être limitée, documentée et supprimée après l'exercice.
Tester sur un groupe restreint
Avant de solliciter l'ensemble des participants, réalisez un essai avec quelques destinataires autorisés.
Vérifiez la réception, l'affichage sur ordinateur et mobile, le fonctionnement du lien, la remontée des événements et le canal de signalement.
Ce pilote doit également confirmer que la page ne permet pas de divulguer des informations sensibles.
Si un paramètre produit un résultat inattendu, corrigez-le avant le lancement général.
Livrable de cette étape : une configuration testée, documentée et approuvée.
5. Lancer la campagne et surveiller les réactions
Le jour de l'envoi, le rôle du MSP ne se limite pas à déclencher les messages.
Il faut suivre la délivrabilité, vérifier que les liens restent accessibles et s'assurer que l'exercice ne provoque pas de perturbation imprévue.
Les équipes de sécurité et le support doivent connaître les modalités permettant de reconnaître la campagne, selon le dispositif convenu avec le client.
Préserver les procédures de sécurité habituelles
Un collaborateur qui signale le message simulé adopte potentiellement le comportement recherché.
Son alerte ne doit pas être traitée comme une erreur. Elle doit emprunter le circuit prévu, tout en permettant au support de distinguer l'exercice des véritables incidents.
Une simulation ne remplace pas les mesures destinées à prévenir et traiter les tentatives de phishing. Le filtrage, la vérification des messages suspects et les procédures de réponse restent actifs pendant toute l'opération.
Si une attaque réelle survient simultanément, elle doit être prise en charge indépendamment de la campagne pédagogique.
Savoir interrompre l'exercice
Un volume inhabituel d'appels au support, une réaction collective imprévue ou une erreur de ciblage peuvent justifier l'arrêt des envois.
Les conditions de suspension doivent donc avoir été définies avant le lancement.
À la clôture, vérifiez les données enregistrées, retirez les éventuelles exceptions temporaires et documentez les anomalies de mesure.
Le travail ne s'arrête pas lorsque le dernier message a été délivré. C'est l'analyse pédagogique qui donnera sa valeur à l'exercice.
6. Organiser un débriefing non punitif
"Qui est tombé dans le piège ?"
C'est précisément la question à éviter lors de la restitution.
Une campagne de phishing simulé n'a pas vocation à établir un palmarès des salariés les moins vigilants. Elle sert à comprendre les mécanismes qui favorisent certains comportements à risque et à renforcer les réflexes collectifs.
Un clic peut s'expliquer par la crédibilité du message, une interruption pendant le travail, la lecture sur smartphone ou une confusion sur l'identité de l'expéditeur.
Ces éléments ne constituent pas des excuses automatiques, mais ils rappellent qu'un résultat individuel ne suffit pas à juger la compétence d'une personne.
Expliquer plutôt que sanctionner
Le débriefing peut reprendre le message fictif et examiner les indices qui auraient dû susciter un doute.
Pourquoi l'expéditeur semblait-il crédible ? Le lien correspondait-il réellement au service annoncé ? Quelle vérification aurait permis de lever l'incertitude ?
Présentez également les bons réflexes observés : signalement, demande de confirmation par un canal indépendant ou interruption d'une interaction suspecte.
L'objectif est d'installer une culture dans laquelle les collaborateurs osent signaler une erreur ou une suspicion, plutôt que de la dissimuler par crainte d'être sanctionnés.
Proposer une formation supplémentaire ciblée
Si plusieurs participants rencontrent la même difficulté, une action collective peut être plus pertinente qu'un accompagnement individuel.
Un problème récurrent de vérification des URL peut justifier un module consacré aux liens suspects. Des signalements peu nombreux peuvent révéler un manque de connaissance du canal d'alerte.
Les exercices prennent ainsi leur place dans une démarche plus large de sensibilisation à la cybersécurité, sans remplacer un programme de formation continue.
Avec uLearn, le MSP peut associer des contenus pédagogiques aux besoins identifiés, dans le respect du cadre validé avec le client.
L'enjeu n'est pas de multiplier les tests de phishing, mais de rendre chaque mise en situation utile à l'apprentissage.
7. Analyser les indicateurs avec prudence
Combien de personnes ont cliqué ? Combien ont signalé le message ? Ces chiffres attirent naturellement l'attention, mais ils ne racontent qu'une partie de l'histoire.
Le taux de clic renseigne sur les interactions avec le lien simulé. Le taux de signalement donne des indications sur l'utilisation du processus d'alerte. Aucun des deux ne mesure, isolément, le niveau global de cybersécurité d'une entreprise.
Les indicateurs à suivre
Le dénominateur utilisé pour calculer chaque taux doit être précisé. Comparer les clics aux messages envoyés ou aux messages effectivement délivrés ne produit pas nécessairement le même résultat.
Il faut aussi distinguer les interactions humaines des ouvertures ou analyses automatiques effectuées par les protections de messagerie.
Peut-on comparer deux campagnes ?
Oui, mais pas sans examiner leurs différences.
Un message très crédible, une population nouvellement intégrée ou une campagne menée pendant une période d'activité intense peuvent modifier les réactions.
Un taux de clic inférieur à celui d'une campagne précédente ne démontre donc pas automatiquement que les formations ont réduit le risque.
De la même manière, un résultat favorable ne garantit pas que les utilisateurs résisteront à des tentatives de phishing réussies dans d'autres contextes.
Interprétation : une évolution cohérente de plusieurs indicateurs, observée sur des exercices suffisamment comparables, peut suggérer un changement de comportement. Elle ne constitue pas une preuve de protection contre toutes les attaques.
Pour le client, la restitution doit surtout répondre à trois questions : qu'avons-nous observé, quelles limites faut-il retenir et quelles actions allons-nous engager ?
Checklist MSP avant le lancement d'une simulation de phishing
Cette liste de contrôle rassemble les validations nécessaires avant l'envoi.
Si l'autorisation, le périmètre ou la sécurité du scénario restent incertains, reportez le lancement.
Exemple de restitution pédagogique d'une campagne de simulation
Comment présenter les résultats à un dirigeant sans les transformer en jugement sur ses équipes ?
Le compte rendu doit être compréhensible, factuel et orienté vers les prochaines actions.
L'exemple suivant est entièrement fictif. L'entreprise, les dates, les volumes et les résultats sont inventés pour illustrer un format de restitution. Ils ne correspondent à aucun client réel.
Compte rendu fictif : campagne de phishing simulé
Client : Entreprise Démonstration
Période : octobre 2026
Canal : email professionnel
Scénario : notification de partage documentaire
Objectif : observer les clics et les signalements
Les taux sont calculés sur les 48 messages délivrés. Les personnes ayant cliqué et celles ayant signalé ne constituent pas nécessairement deux groupes distincts.
Ces données supposent également que les événements automatisés ont été identifiés ou exclus de l'analyse dans la mesure du possible.
Ce que montrent les résultats
Faits fictifs observés : neuf destinataires ont activé le lien de la simulation et quatorze ont utilisé le canal de signalement.
Interprétation : certains participants ont interagi avec la notification, tandis que d'autres ont adopté un réflexe d'alerte. Ces observations suggèrent deux pistes pédagogiques : la vérification des liens et le rappel de la procédure de signalement.
Elles ne permettent pas d'affirmer que 18,75 % des collaborateurs auraient divulgué leurs identifiants lors d'une véritable attaque.
Le scénario n'a évalué ni les demandes de paiement frauduleuses, ni les pièces jointes malveillantes, ni les tentatives d'usurpation très personnalisées.
Actions proposées après l'exercice
Conclusion fictive du compte rendu :
"Cette simulation a permis d'observer les réactions des destinataires face à une notification de partage documentaire. Les enseignements orientent les prochaines actions de sensibilisation à la sécurité, sans constituer une évaluation globale du niveau de protection de l'entreprise."
Cette présentation permet au dirigeant d'identifier les prochaines étapes sans accéder inutilement aux résultats individuels.
usecure et IRONSCALES : deux approches complémentaires
La sensibilisation des collaborateurs et la protection technique des messageries répondent à deux besoins différents.
usecure intervient sur la formation et les mises en situation. Avec uPhish, les MSP peuvent organiser des campagnes de phishing simulé ; avec uLearn, ils peuvent proposer des parcours pédagogiques adaptés.
IRONSCALES, de son côté, contribue à la détection et au traitement des menaces qui circulent par email.
L'un aide les utilisateurs à reconnaître les messages suspects. L'autre renforce les mécanismes techniques de défense de la messagerie.
Cette distinction est importante : une campagne de simulation ne constitue pas un test complet de l'efficacité d'une protection email. Inversement, un filtrage performant ne remplace pas l'apprentissage des réflexes de signalement.
Pour les MSP qui accompagnent la cybersécurité des PME, l'intérêt est d'articuler ces mesures plutôt que de les opposer.
Grâce à des simulations encadrées et à des formations adaptées, le prestataire peut contribuer à réduire le risque lié à certains comportements, sans promettre l'élimination des attaques de phishing.
Conclusion
Une simulation de phishing utile ne se mesure pas au nombre de collaborateurs qui sont tombés dans le piège.
Sa valeur repose sur la qualité de la préparation, la sécurité du scénario, la fiabilité des observations et les enseignements transmis aux participants.
Pour un MSP, la bonne démarche consiste à obtenir l'accord du client, définir précisément le périmètre, tester la configuration, surveiller l'exercice et restituer les résultats sans stigmatiser les utilisateurs.
usecure peut soutenir cette organisation en associant simulations et formations, tandis que les protections email continuent de jouer leur rôle face aux menaces réelles.
Pour intégrer ces exercices à votre offre de services managés, réservez votre démo et découvrez les fonctionnalités de usecure proposées par BeMSP.
FAQ
Une simulation de phishing risque-t-elle de détériorer la confiance des salariés ?
Oui, si elle est présentée comme un piège ou si les résultats servent à désigner les personnes qui ont commis une erreur.
Un collaborateur qui se sent humilié peut hésiter à signaler un incident réel par la suite. Pour éviter cet effet, expliquez la finalité pédagogique de la démarche, privilégiez une restitution collective et valorisez les signalements.
L'objectif est d'identifier les comportements à risque, pas de chercher qui est "tombé dans le piège".
Faut-il prévenir les collaborateurs avant de lancer une campagne de phishing simulé ?
Il faut distinguer l'information sur le dispositif et la divulgation du scénario précis.
Une entreprise peut souhaiter préserver l'effet de surprise sans annoncer la date ou le contenu des messages. Cela ne la dispense pas de respecter les obligations d'information applicables, notamment concernant les données personnelles et les dispositifs susceptibles de contrôler l'activité des salariés.
Le MSP doit faire valider ces modalités par le client avant tout lancement.
Que faire si un collaborateur saisit son vrai mot de passe pendant une simulation ?
Une campagne correctement conçue ne doit pas collecter de mots de passe réels.
Si un utilisateur transmet malgré tout des informations sensibles, par exemple en répondant directement au faux message, le MSP doit traiter la situation comme un événement de sécurité potentiel.
Il convient d'alerter les interlocuteurs habilités, d'appliquer les procédures de gestion d'incident et de vérifier si des mesures de protection du compte sont nécessaires.
L'événement ne doit pas être banalisé sous prétexte qu'il s'est produit pendant un exercice.
Comment réagir si les résultats d'une campagne sont mauvais ?
Un taux de clic élevé ne signifie pas automatiquement que la sensibilisation à la cybersécurité a échoué.
Il faut examiner la difficulté du scénario, les conditions d'envoi, les événements attribués aux utilisateurs et le taux de signalement.
Si plusieurs collaborateurs rencontrent la même difficulté, une formation supplémentaire ciblée peut être pertinente. Les observations doivent servir à ajuster les contenus pédagogiques et les prochains exercices, plutôt qu'à sanctionner les participants.
Les simulations de phishing peuvent-elles perturber les protections de messagerie ?
Oui. Certains outils de sécurité analysent automatiquement les liens contenus dans les mails de phishing simulés, ce qui peut fausser les statistiques. Des messages peuvent également être bloqués avant d'atteindre les destinataires.
Les équipes de sécurité doivent anticiper ces interactions, vérifier les résultats d'un test pilote et limiter strictement les éventuelles exceptions techniques.
Une campagne de simulation ne justifie pas de désactiver durablement les protections contre les attaques de phishing.
Comment convaincre un client qui refuse les simulations par peur de piéger ses équipes ?
Commencez par proposer un exercice limité, avec un scénario accessible, une population définie et autorisée, et une restitution collective.
Expliquez que l'objectif n'est pas d'obtenir le plus grand nombre de clics, mais d'identifier les difficultés de reconnaissance et de signalement.
Une première expérience bien encadrée peut aider le client à évaluer l'intérêt du dispositif avant d'envisager des scénarios plus exigeants.