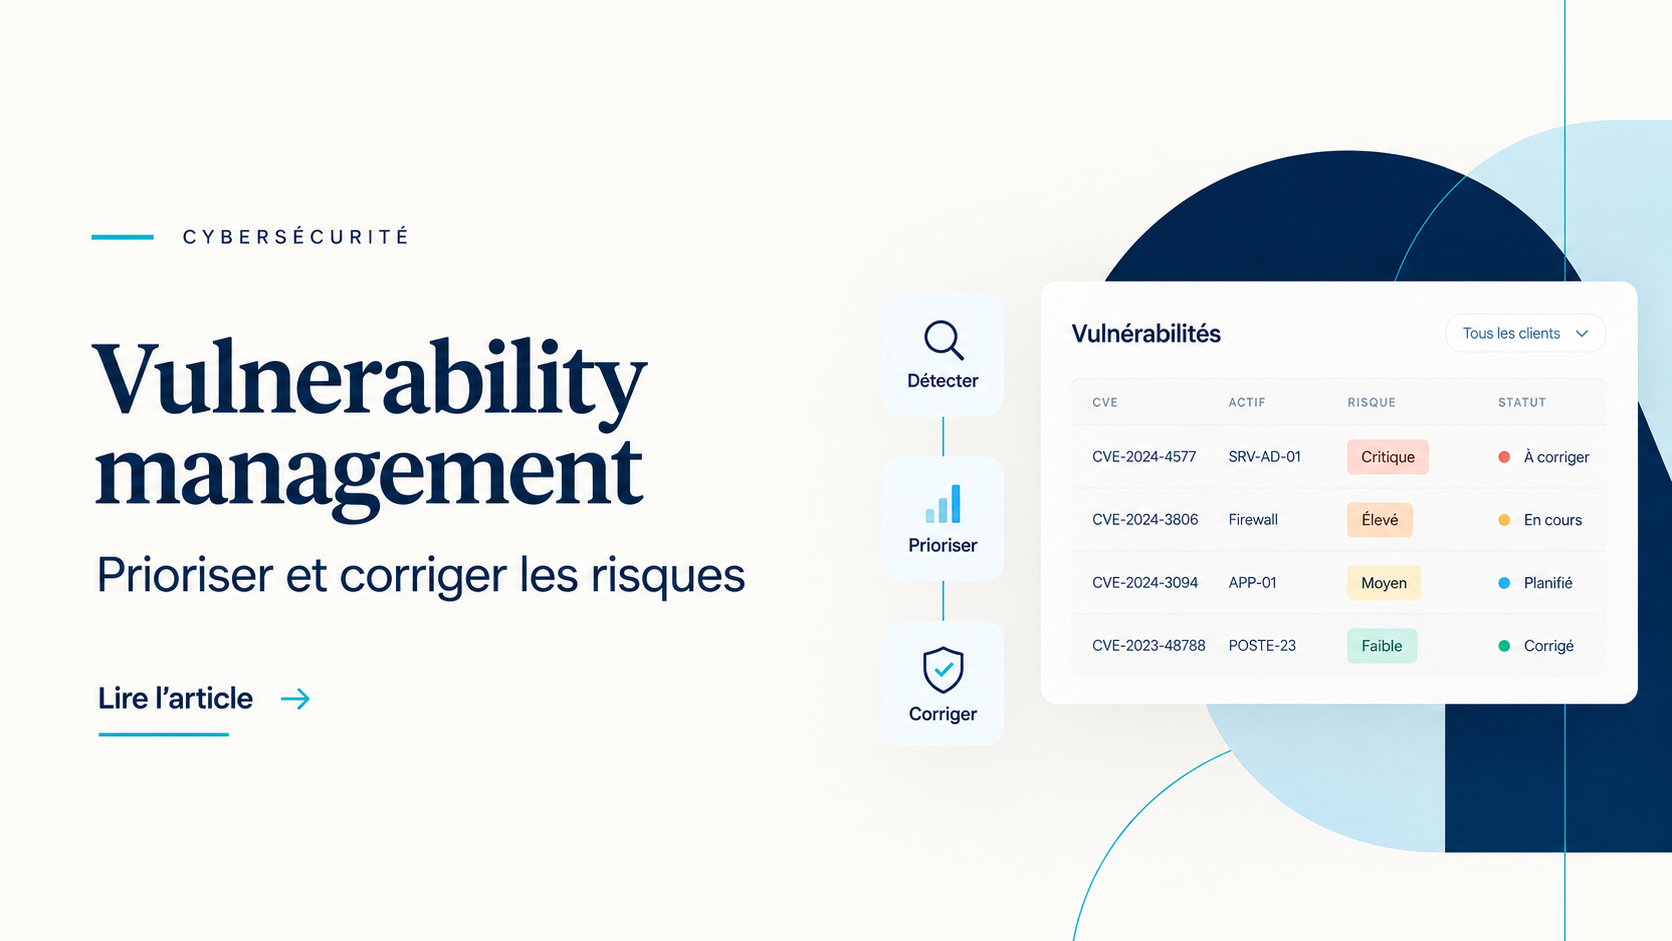
Le vulnerability management, ou gestion des vulnérabilités, organise en continu l'inventaire des actifs, la détection des failles, leur hiérarchisation, leur remédiation et la validation des corrections.
Pour un MSP (Managed Service Provider), l'enjeu consiste à transformer des centaines d'alertes techniques en actions priorisées par client, avec un responsable, un délai de traitement et une preuve de résolution.
À retenir
- Le vulnerability management couvre tout le cycle de traitement d'une vulnérabilité, de la découverte de l'actif à la validation de la correction.
- Le CVSS seul ne suffit pas : exposition, exploitation connue, criticité métier et impact potentiel déterminent la priorité réelle.
- Patch, reconfiguration, isolation et contrôle compensatoire constituent différentes réponses possibles selon le risque.
- Pour un MSP, chaque vulnérabilité prioritaire doit aboutir à une action traçable dans le workflow RMM, PSA et documentation.
Vulnerability management : définition et périmètre
Le vulnerability management pilote un cycle continu, tandis que le vulnerability assessment photographie l'état de sécurité à un instant donné et que le patch management se concentre sur le déploiement et le contrôle des correctifs.
L'attack surface management complète cette approche en maintenant une visibilité sur les actifs et services exposés. La remédiation désigne, elle, l'ensemble des traitements destinés à supprimer une vulnérabilité ou à réduire le risque associé.
Cette distinction évite une erreur fréquente : confondre détection et résolution. Identifier une CVE ne réduit pas le risque tant qu'aucune décision n'est associée à l'actif concerné.
Le patch management reste ainsi indispensable, mais il ne couvre pas toutes les situations. Une configuration dangereuse, un service inutile, un équipement obsolète ou un actif impossible à corriger peuvent nécessiter une reconfiguration, une isolation, un retrait ou un contrôle compensatoire.
Pour les MSP qui souhaitent centraliser cette étape, ConnectSecure permet d'identifier, d'évaluer et de prioriser les vulnérabilités sur les environnements clients. L'objectif n'est pas d'ajouter un tableau de bord supplémentaire, mais de mieux relier la détection aux actions de remédiation et au suivi du risque.
Pourquoi la gestion des vulnérabilités devient prioritaire
Le deuxième baromètre national de la maturité cyber des TPE-PME publié dans le cadre d'ImpactCyber révèle un décalage entre niveau d'équipement, perception de la protection et capacité à réagir.
Au 6 octobre 2025, parmi les entreprises interrogées par Cybermalveillance.gouv.fr :
- 16 % avaient subi au moins un incident cyber au cours des 12 derniers mois ;
- 44 % se considéraient fortement exposées, contre 38 % en 2024 ;
- 58 % jugeaient leur protection bonne ou très bonne, contre 39 % l'année précédente ;
- 84 % utilisaient un antivirus, 78 % des sauvegardes et 69 % un pare-feu ;
- mais seulement 24 % disposaient de procédures de réaction aux cyberattaques.
Ces données montrent qu'être équipé ne suffit pas à piloter le risque. Pour un prestataire de services managés - MSP, l'enjeu consiste à hiérarchiser les vulnérabilités selon leur contexte, et pas uniquement selon leur sévérité technique.
Une faille critique sur un service exposé à Internet n'appelle pas la même réponse qu'une vulnérabilité comparable sur une machine de test isolée. La priorité dépend donc de plusieurs facteurs : exposition, exploitabilité, criticité métier et menace active.
Le vulnerability management permet précisément de croiser ces signaux, puis de rattacher chaque risque prioritaire à une action de remédiation traçable.
Découvrir les actifs avant de rechercher les vulnérabilités
Un programme de vulnerability management dépend d'abord de la qualité de son inventaire. Chaque actif doit être rattaché à un client, un rôle, une criticité métier et un propriétaire afin d'adapter la priorité au contexte réel.
La détection peut ensuite combiner plusieurs méthodes :
- scan non authentifié pour observer les services accessibles sans identifiants ;
- scan authentifié pour analyser plus précisément versions, configurations et correctifs ;
- agent pour suivre les endpoints administrés et leurs évolutions ;
- contrôle complémentaire pour les actifs cloud, éphémères ou non joignables.
Aucune méthode ne garantit seule une couverture exhaustive. Actifs hors ligne, faux positifs ou versions mal identifiées peuvent créer des angles morts.
Avant d'engager une remédiation, le MSP valide donc l'actif, la vulnérabilité, son exposition et la preuve technique. Une faille confirmée reçoit ensuite un propriétaire, une priorité, un ticket et un SLA. Si elle ne peut pas être corrigée immédiatement, l'exception documente le risque résiduel, sa durée et les mesures compensatoires.
Le cycle de gestion des vulnérabilités en cinq étapes
Un programme opérationnel relie découverte, analyse, hiérarchisation, remédiation et contrôle. L'objectif n'est pas de produire périodiquement une liste de failles, mais de maintenir une boucle continue de réduction du risque.
1. Définir l'inventaire et le périmètre
La première étape précise les actifs couverts, les fenêtres d'analyse, les responsables et les contraintes propres à chaque client. Toute exclusion concernant un actif critique doit être identifiée et justifiée.
Cette phase fournit le référentiel sur lequel reposera ensuite l'ensemble du processus. Une couverture incomplète fausse mécaniquement les indicateurs produits en aval.
2. Détecter et enrichir les vulnérabilités
La détection collecte les versions, les identifiants CVE et les preuves techniques. Ces informations gagnent ensuite à être enrichies par des renseignements sur l'exploitation réelle des failles, notamment la CISA KEV ou l'EPSS lorsque ces données sont disponibles.
Le responsable technique contrôle la qualité des correspondances avant que les résultats alimentent la file de traitement.
3. Prioriser selon le risque réel
La hiérarchisation croise plusieurs signaux : sévérité technique, exposition du système, exploitabilité, criticité de l'actif et impact métier.
Le CVSS constitue un indicateur utile, mais ne décide pas à lui seul de l'urgence. Une vulnérabilité moins bien notée mais activement exploitée sur un serveur exposé peut justifier une intervention avant une CVE au score supérieur sur un système isolé.
4. Remédier selon le contexte
Appliquer un patch constitue l'une des réponses possibles, pas la seule. Selon la vulnérabilité et les contraintes du client, l'équipe peut :
- déployer un correctif ou mettre à niveau le composant ;
- modifier une configuration ou désactiver un service vulnérable ;
- isoler un endpoint ou retirer un équipement obsolète ;
- instaurer temporairement un contrôle compensatoire.
Chaque intervention doit rester rattachée à l'actif, au ticket et au délai de service concernés. Le contrôle post-intervention vérifie ensuite que l'action a réellement réduit le risque initial.
5. Valider la correction et améliorer le processus
La clôture intervient après un nouveau scan ou une vérification équivalente. Le MSP conserve la preuve de correction, actualise le risque résiduel et examine les anomalies récurrentes : échecs de déploiement, exceptions prolongées, failles qui réapparaissent ou actifs régulièrement absents des scans.
Cette dernière étape transforme une succession d'interventions techniques en véritable processus d'amélioration continue.
Comment prioriser les vulnérabilités dans un environnement MSP
Un CVE ("Common Vulnerabilities and Exposures") identifie publiquement une vulnérabilité connue. Le CVSS ("Common Vulnerability Scoring System") évalue sa sévérité technique.
Ces deux informations sont utiles, mais elles ne suffisent pas à déterminer l'ordre d'intervention. Une priorisation fondée sur le risque doit également intégrer l'exposition, la criticité métier, la présence d'une exploitation connue et la probabilité d'exploitation.
La présence d'une vulnérabilité dans le catalogue CISA KEV constitue notamment un signal important puisqu'il recense des failles dont l'exploitation dans la nature est connue.
La question opérationnelle devient donc moins "quelle vulnérabilité affiche le CVSS le plus élevé ?" que "quelle combinaison entre vulnérabilité, exposition et criticité crée actuellement le risque le plus important pour ce client ?".
Cette approche évite de mobiliser l'équipe sur une faiblesse essentiellement théorique pendant qu'une faille exploitable subsiste sur un actif stratégique.
Connecter la détection aux workflows de remédiation
Pour un MSP, la valeur ne réside pas uniquement dans la qualité du scanner. Elle dépend de la continuité entre détection, qualification, ticketing, intervention, validation et reporting.
Cas concret
Un prestataire avait sélectionné séparément son RMM, son PSA et sa solution de documentation, chacun performant dans sa catégorie. Pourtant, le temps d'intervention n'avait pas diminué : chaque outil imposait sa propre saisie. Le problème ne venait donc pas de leurs fonctionnalités individuelles, mais des ruptures entre les workflows.
Cette situation s'applique directement au vulnerability management. Une solution qui identifie correctement les failles mais oblige l'équipe à recopier manuellement chaque donnée dans le PSA crée une nouvelle charge opérationnelle au lieu de la réduire.
Évaluer et contextualiser les vulnérabilités
Une plateforme spécialisée peut automatiser une partie de l'inventaire, de l'évaluation et de la priorisation. Elle ne remplace toutefois ni la gouvernance du MSP ni la validation du contexte client.
Le périmètre doit préciser quels actifs sont analysés, comment les failles sont classées et comment les résultats rejoignent le workflow de service.
Pour les MSP qui souhaitent centraliser cette étape, ConnectSecure est une plateforme distribuée par BeMSP dédiée à la gestion et à l'évaluation des vulnérabilités. Elle propose notamment une approche multi-tenant, la visibilité sur les actifs et des fonctions de gestion de la remédiation et de la conformité.
L'intérêt n'est pas d'ajouter un tableau de bord supplémentaire, mais de mieux transformer la détection en actions exploitables pour les différents clients.
Transformer la remédiation en intervention technique
Le RMM (Remote Monitoring and Management) intervient ensuite dans l'exécution. Selon ses capacités et les systèmes concernés, il peut déployer un correctif, modifier une configuration ou déclencher une intervention à distance.
Datto RMM illustre ce rôle de gestion des endpoints. L'action doit cependant rester rattachée au ticket, à la fenêtre de maintenance autorisée et à la preuve de validation. Une automatisation technique sans gouvernance peut accélérer une mauvaise décision aussi efficacement qu'une bonne.
Structurer le ticketing et les SLA
Le PSA (Professional Services Automation) transforme la décision de sécurité en activité de service. Autotask PSA peut par exemple centraliser l'affectation, le suivi et la clôture des actions de remédiation.
Chaque ticket doit contenir suffisamment de contexte pour être exploitable : actif concerné, vulnérabilité, priorité, propriétaire, échéance, éventuelle approbation et preuve de correction.
Le service desk peut alors distinguer une intervention technique, une escalade et une acceptation temporaire du risque sans reconstruire le contexte à chaque échange.
Conserver les preuves et le contexte
Une solution de documentation IT comme IT Glue complète le workflow en centralisant l'historique utile : preuve de détection, décision retenue, exception éventuelle, contrôle compensatoire, validation et risque résiduel.
Cette traçabilité facilite les audits, les QBR et les interventions ultérieures. Elle évite également qu'une vulnérabilité réapparaisse plusieurs mois plus tard sans que l'équipe sache pourquoi une première décision avait été prise.
Une stack MSP cohérente vaut donc mieux qu'une intégration supposée. Chaque transfert entre plateforme d'évaluation, RMM, PSA et documentation doit être vérifié dans les conditions réelles d'exploitation.
Gérer les exceptions sans masquer le risque
Une vulnérabilité ne peut pas toujours être corrigée immédiatement. Une application métier peut dépendre d'une version obsolète, un correctif peut provoquer une incompatibilité ou une fenêtre de maintenance peut être impossible à obtenir à court terme.
L'exception devient alors une décision de gestion du risque, et non une façon de faire disparaître l'alerte.
Elle doit comporter quatre éléments essentiels :
- un propriétaire clairement identifié ;
- une date d'expiration ou de réexamen ;
- le contrôle compensatoire appliqué ;
- le risque résiduel accepté et son approbation.
Lorsque le correctif doit être différé, une isolation, une restriction d'accès, une désactivation de service ou une surveillance renforcée peut limiter temporairement l'exposition.
La note de l'expert BeMSP
"L'erreur récurrente consiste à traiter l'exception comme une clôture. Une exception utile reste une décision temporaire, avec un propriétaire, une date et une action de réduction du risque."
Cette distinction est importante : une vulnérabilité acceptée n'est pas une vulnérabilité supprimée.
Améliorer la qualité des scans et des données
La pertinence du programme dépend directement de la qualité de ses données. Un scanner performant ne compense pas un inventaire obsolète ou une couverture insuffisante.
Les environnements cloud, actifs éphémères et dépendances logicielles réclament notamment une attention spécifique. Une SBOM ("Software Bill of Materials"), lorsqu'elle est disponible, peut améliorer la connaissance des composants logiciels présents dans un système.
L'ANSSI rappelle également, dans ses recommandations d'avril 2025 relatives au maintien en condition de sécurité, l'importance de la surveillance, de la cartographie du système d'information, de l'identification des vulnérabilités, des correctifs et des tests sur les environnements critiques.
Migrer vers un autre scanner sans corriger le périmètre de couverture ne résout donc pas le problème : cela déplace simplement l'angle mort.
Faire adopter le processus par les équipes
Le vulnerability management doit rester exploitable au quotidien. Trop d'alertes non qualifiées créent de la fatigue et masquent les véritables urgences. Le service desk doit donc identifier rapidement les vulnérabilités prioritaires et les actions nécessitant une approbation.
L'automatisation convient aux tâches répétitives et maîtrisées. Les interventions susceptibles d'affecter la production exigent davantage de contrôle.
Enfin, la gestion des vulnérabilités ne couvre pas tous les risques : erreurs de configuration, compromissions d'identité ou ingénierie sociale nécessitent aussi des procédures d'escalade, de la sensibilisation et une documentation adaptée.
Mesurer les résultats du programme de vulnerability management
Le volume total de vulnérabilités détectées constitue un indicateur trompeur lorsqu'il est observé seul. Un programme efficace mesure plutôt la couverture, les délais de remédiation, la récurrence et le risque qui subsiste après traitement.
Un délai de correction très court ne signifie rien si une partie du parc échappe aux scans. Les KPI doivent donc être interprétés ensemble.
Le taux de récurrence apporte également une information particulièrement utile : si la même configuration vulnérable revient régulièrement, l'équipe traite probablement les symptômes plutôt que la cause.
Dans un QBR ("Quarterly Business Review"), le reporting gagne à distinguer les vulnérabilités détectées, les corrections réalisées, les décisions en attente et les risques temporairement acceptés. Le client comprend alors non seulement ce qui a été trouvé, mais aussi ce qui a réellement été réduit.
Quelle place pour le vulnerability management dans la cybersécurité ?
Le vulnerability management complète les autres dispositifs de cybersécurité : protection des endpoints, gestion des identités, sauvegarde ou sensibilisation. Son rôle est d'identifier les faiblesses exploitables, de les prioriser et de suivre leur remédiation.
Il se distingue du vulnerability assessment, centré sur l'évaluation technique, et du penetration testing, qui teste des scénarios d'attaque ciblés.
Pour un MSP, l'objectif n'est donc pas d'accumuler les outils. Le RMM, le PSA, la documentation et la plateforme de vulnerability management doivent former une stack cohérente. Une solution spécialisée devient pertinente lorsque l'inventaire, la priorisation ou le suivi multi-tenant deviennent difficiles à gérer manuellement.
Conclusion : rendre le vulnerability management actionnable
Le vulnerability management devient réellement utile lorsque chaque vulnérabilité importante quitte le tableau de bord pour entrer dans un processus de traitement : un actif identifié, un niveau de risque contextualisé, un responsable, une échéance et une preuve de résolution.
La correction ne se limite pas au patch. Reconfiguration, isolation, retrait d'un actif ou contrôle compensatoire peuvent également réduire l'exposition. La validation finale et le suivi du risque résiduel permettent ensuite de mesurer l'efficacité du programme dans la durée.
Pour déterminer comment intégrer votre vulnerability management à votre stack et à vos workflows MSP, prenez rendez-vous avec un expert BeMSP.
FAQ
Un outil de vulnerability management est-il rentable pour un petit MSP ?
Il peut l'être dès que le suivi manuel devient difficile à maintenir entre plusieurs clients, environnements ou niveaux de criticité. Le raisonnement ne doit cependant pas partir uniquement du nombre de vulnérabilités détectées.
Il faut comparer le coût de la solution au temps consacré à l'inventaire, à la qualification des alertes, à la création des tickets, au suivi des corrections et au reporting client. Sur un périmètre très limité, un processus documenté peut rester suffisant. Lorsque les doubles saisies et les contrôles manuels se multiplient, l'automatisation devient plus pertinente.
Les scans de vulnérabilités risquent-ils de perturber les environnements clients ?
Ce risque dépend du type de scan, de sa configuration et de la sensibilité des systèmes ciblés. Les analyses doivent donc être cadrées par un périmètre, une fenêtre d'intervention et des paramètres adaptés.
Pour les systèmes critiques, une phase de test et une procédure d'arrêt réduisent le risque opérationnel. Les actifs incompatibles avec certaines méthodes de scan doivent être couverts autrement plutôt qu'exclus silencieusement du programme.
Comment justifier le coût de la gestion des vulnérabilités auprès d'un client qui possède déjà un antivirus et un pare-feu ?
Antivirus et pare-feu répondent à des fonctions différentes. Ils ne garantissent ni l'inventaire exhaustif des actifs, ni l'identification de toutes les versions vulnérables, ni le suivi des corrections.
La valeur du vulnerability management réside précisément dans cette continuité : identifier une faiblesse, évaluer son exposition, décider de son traitement puis démontrer qu'elle a été corrigée ou que son risque a été maîtrisé.
Une plateforme dédiée est-elle nécessaire si nous utilisons déjà un RMM, un PSA et un SOC ?
Pas systématiquement. La question est de savoir quelles étapes restent insuffisamment couvertes.
Si la stack existante fournit un inventaire fiable, contextualise les vulnérabilités, facilite leur priorisation et permet de valider les corrections sans multiplication des tâches manuelles, une plateforme supplémentaire n'est pas nécessairement prioritaire.
Elle devient plus pertinente lorsqu'il subsiste des ruptures entre découverte, qualification, remédiation et reporting ou lorsqu'une gestion multi-client devient difficile à maintenir.
Que faire si le client refuse ou reporte une correction critique ?
Le refus ne doit ni supprimer l'alerte ni provoquer une clôture silencieuse. Le MSP doit documenter la décision, son approbateur, le risque résiduel et sa durée de validité.
Une mesure compensatoire peut ensuite réduire temporairement l'exposition : isolation du système, restriction des accès, désactivation d'un service ou surveillance renforcée. La vulnérabilité reste suivie jusqu'à sa correction ou jusqu'au renouvellement explicite de l'acceptation du risque.
Comment éviter que le vulnerability management ne crée une surcharge de tickets ?
La solution consiste à éviter une correspondance automatique "une détection = un ticket prioritaire". Les résultats doivent être dédupliqués, contextualisés et regroupés lorsque plusieurs vulnérabilités relèvent d'une même action.
Des seuils de priorité, des SLA différenciés et une automatisation ciblée permettent ensuite de concentrer le temps humain sur les vulnérabilités qui combinent exposition, exploitabilité et impact métier.
Quelle différence entre gestion des vulnérabilités et simple scan de vulnérabilités ?
Un scan constitue une étape de détection. Il identifie des faiblesses potentielles à un instant donné.
La gestion des vulnérabilités couvre un cycle plus large : inventaire des actifs, détection, validation, priorisation selon le risque, remédiation, contrôle de la correction et suivi du risque résiduel. Pour un MSP, elle ajoute également l'attribution des responsabilités, les SLA, la communication client et la traçabilité des décisions.