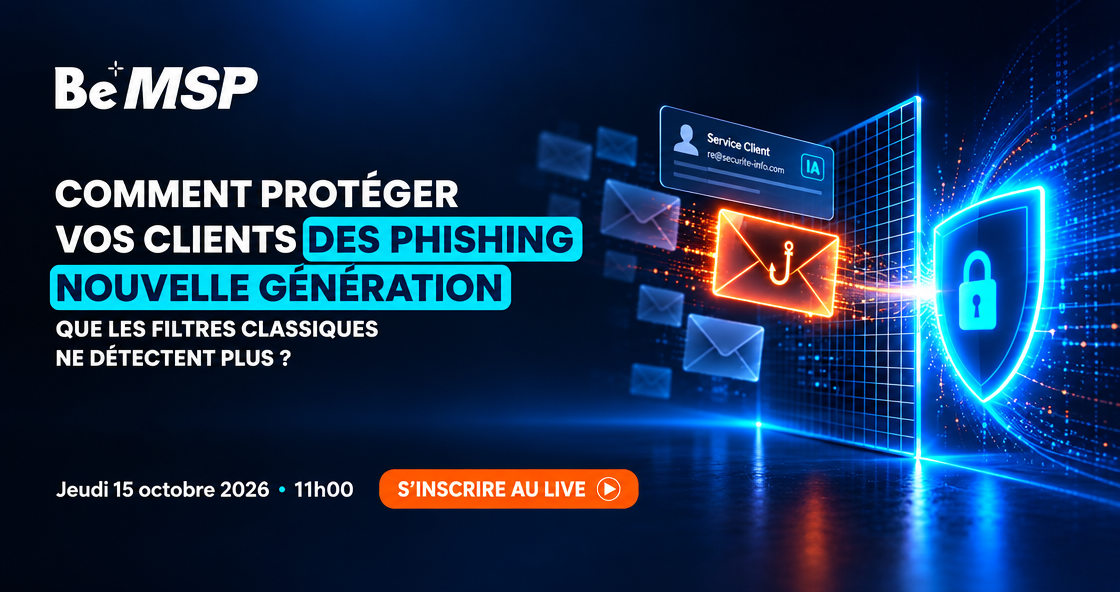

Le Zero Payload Phishing (aussi appelé payloadless phishing) désigne une attaque par e-mail qui ne contient aucun élément technique détectable :
➡️ pas de lien (URL),
➡️ pas de pièce jointe,
➡️ pas de code malveillant,
➡️ pas de fichier exécutable.
En clair : l’e-mail semble “propre”, donc il passe tous les filtres traditionnels (antivirus, firewall, SEG…).
Ces attaques sont redoutables parce qu’elles jouent uniquement sur la manipulation humaine et utilise l’IA pour les rendre les plus conformes possibles.
Résultat : elles sont ultra ciblées, bien rédigées et invisibles aux outils basés sur la détection de contenu technique malveillant.
Les solutions traditionnelles comme Mailinblack, Barracuda ou même les filtres intégrés à Microsoft 365 n’ont pas été conçues pour ce nouveau type d’attaque.
Elles bloquent ce qu’elles peuvent voir.
Mais ici, il n’y a rien à voir.
👉 Tant que vos clients s’appuient uniquement sur ces technologies, ils restent exposés. Il est urgent de se mettre à jour.
🔐 Dans ce webinar, vous allez découvrir :
✔ Comment détecter ces attaques invisibles grâce à une approche basée sur l’analyse du comportement et l’IA adaptative (et non sur les signatures ou les fichiers suspects)
✔ Comment intervenir en temps réel, même si l’e-mail est déjà arrivé dans la boîte de réception de l’utilisateur
✔ Comment renforcer la vigilance de vos utilisateurs, sans multiplier les outils ou leur ajouter de la charge mentale
✔ Quel outil MSP mettre en place pour neutraliser ces attaques et protéger vos clients de ce nouveau genre d’attaques